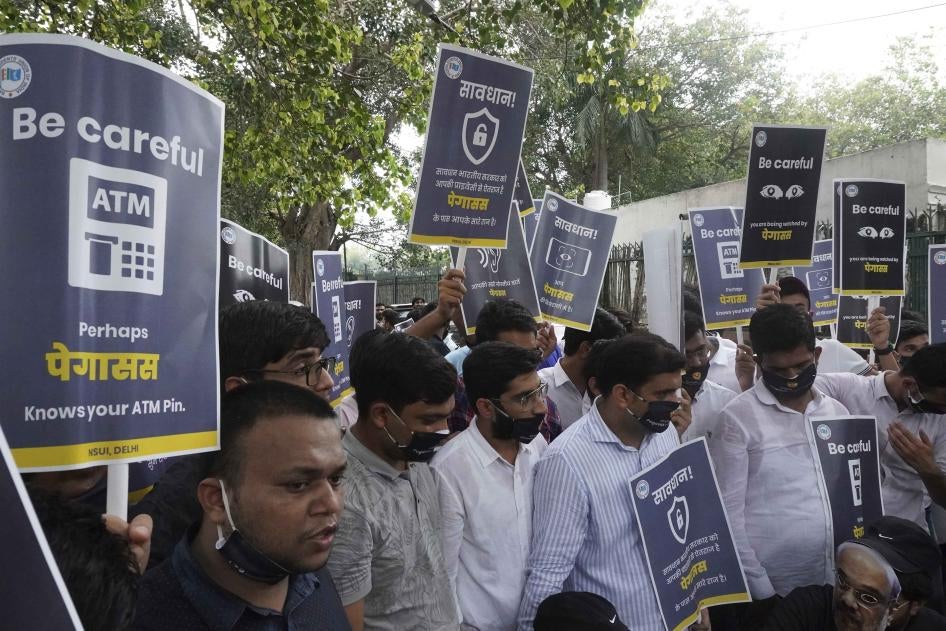
इस कार्रवाई के समर्थन में अतिरिक्त समूहों को शामिल करने के लिए इसे अपडेट किया गया है.
(न्यूयॉर्क) – भारत सरकार को चाहिए कि सरकार द्वारा कार्यकर्ताओं और मुखर विरोधियों को निशाना बनाने के लिए एडवांस्ड स्पाइवेयर के कथित इस्तेमाल की तत्काल, स्वतंत्र और विश्वसनीय जांच सुनिश्चित करे. एक्सेस नाउ, इंटरनेशनल कमीशन ऑफ़ जुरिस्ट्स, इलेक्ट्रॉनिक प्राइवेसी इनफार्मेशन सेंटर, इलेक्ट्रॉनिक फ्रंटियर फाउंडेशन, पेन अमेरिका, सेंटर फॉर डेमोक्रेसी एंड टेक्नोलॉजी, सिविकस, फ्रीडम हाउस, प्राइवसी इंटरनॅशनल, असोसियेशन फॉर प्रोग्रेसिव कम्यूनिकेशन्स, और ह्यूमन राइट्स वॉच ने आज यह कहा. सरकार को सरकारी निगरानी के तरीकों की समुचित न्यायिक और संसदीय निरीक्षण के लिए व्यापक सुधार करना चाहिए ताकि ये निजता और अन्य नागरिक स्वतंत्रता संबंधी अंतरराष्ट्रीय मानकों के पूरी तरह अनुरूप हों.
24 अगस्त, 2021 को पुट्टस्वामी बनाम भारत संघ, डिजिटल अधिकार संबंधी ऐतिहासिक मामले की चौथी वर्षगांठ थी. इस मामले में भारतीय सुप्रीम कोर्ट ने अपने फैसले में निजता के अधिकार को भारतीय संविधान के तहत एक मौलिक अधिकार बताया था. तब से, सरकार ने निगरानी कानून के ढांचे में बदलाव और मजबूत डेटा सुरक्षा तंत्र स्थापित करने के बजाय, निजता संबंधी अधिकारों के उल्लंघन के बारे में चिंताओं से ध्यान हटाने के लिए अदालत और संसद में सार्वजनिक सुरक्षा और राष्ट्रीय सुरक्षा से जुड़े तर्कों का इस्तेमाल किया है.
जुलाई में, भारतीय समाचार वेबसाइट द वायर, जो इंटरनेशनल कलैबरेटिव पेगासस प्रोजेक्ट का हिस्सा है, ने यह रिपोर्ट प्रकाशित की कि मानवाधिकार रक्षकों, पत्रकारों, वकीलों, सरकारी अधिकारियों और विपक्षी राजनीतिज्ञों समेत कम-से-कम 300 भारतीय फोन नंबर लीक हुए 50 हजार फोन नंबरों की वैश्विक सूची में शामिल हैं. इनमें से ज्यादातर फोन नंबर ऐसे देशों के थे जो अपने नागरिकों की गैरकानूनी और मनमानी निगरानी करने के लिए जाने जाते हैं और एनएसओ ग्रुप के ग्राहक भी माने जाते हैं. एनएसओ ग्रुप एक इज़राइली कंपनी है जिसने पेगासस नामक निगरानी स्पाइवेयर विकसित की है और इसे बेचती है. एनएसओ समूह का दावा है कि यह “केवल अधिकृत सरकारी एजेंसियों” को स्पाइवेयर बेचती है.
एमनेस्टी इंटरनेशनल द्वारा की गई फोरेंसिक जांच में 67 में से 37 फोन में पेगासस की मौज़ूदगी के निशान पाए गए, जिनमें 10 फोन भारतीय नागरिकों के हैं. स्मार्टफोन में स्पाईवेयर डाल दिए जाने के बाद सरकारी एजेंसियां फोन से जुड़ी सभी गतिविधियों की निगरानी कर सकती हैं, जिनमें ईमेल, फाइल, कांटेक्ट लिस्ट, लोकेशन की जानकारी और चैट मैसेज शामिल हैं. स्पाइवेयर सरकारों को फोन के माइक्रोफ़ोन और कैमरे के जरिए चोरी-छिपे ऑडियो या वीडियो रिकॉर्ड करने में सक्षम बनाता है. पेगासस प्रोजेक्ट ने जिन 11 देशों में संभावित एनएसओ ग्राहकों की पहचान की, वे हैं: अजरबैजान, बहरीन, हंगरी, भारत, कजाकिस्तान, मैक्सिको, मोरक्को, रवांडा, सऊदी अरब, टोगो और संयुक्त अरब अमीरात.
एनएसओ ग्रुप ने पेगासस संबंधी रिपोर्टों का बार-बार खंडन किया है और इसे “भ्रामक और झूठा” बताया है और कहा कि यह “अब इस मामले पर मीडिया के सवालों का जवाब नहीं देगा.” पहले कंपनी ने दावा किया था कि रिपोर्टिंग “गलत धारणाओं और अपुष्ट सिद्धांतों” पर आधारित है. पेगासस प्रोजेक्ट के किसी भी साझेदार ने अपनी रिपोर्टिंग का खंडन नहीं किया है.
भारतीय कानून के तहत हैकिंग अवैध है, और अब तक भारत सरकार ने यह नहीं बताया है कि क्या उसने पेगासस का इस्तेमाल उपकरणों को हैक करने के लिए किया. सरकार ने केवल अपने अस्पष्ट बयानों में यह कहा है कि अनधिकृत निगरानी से बचने के लिए सुरक्षा उपाय मौज़ूद हैं. इसने संसद में विपक्षी नेताओं द्वारा आरोपों की जांच की कोशिशों को भी रोक दिया है.
निगरानी के आरोप ऐसे समय में सामने आए हैं जब भारतीय जनता पार्टी के नेतृत्ववाली राष्ट्रीय सरकार अभिव्यक्ति की स्वतंत्रता और शांतिपूर्ण सभा करने के अधिकारों पर हमले तेज कर रही है और सूचना प्रौद्योगिकी (मध्यवर्ती संस्थानों के लिए दिशा-निर्देश और डिजिटल मीडिया आचार संहिता) नियम, 2021 को लागू कर रही है. ये नियम इंटरनेट मध्यवर्ती संस्थानों को निशाना बनाते हैं, जिनमें सोशल मीडिया सेवाएं, डिजिटल समाचार सेवाएं और क्यूरेटेड वीडियो स्ट्रीमिंग साइट शामिल हैं. हालांकि सरकार का कहना है कि उसका उद्देश्य “फर्जी खबरो” के प्रसार सहित सोशल मीडिया के दुरुपयोग को रोकना है, लेकिन ये नियम ऑनलाइन सामग्री पर और अधिक सरकारी नियंत्रण की अनुमति देते हैं, एन्क्रिप्शन को कमजोर करने का खतरा पैदा करते हैं, और अंततः ये निजता और अभिव्यक्ति की स्वतंत्रता के अधिकारों को गंभीर रूप से कमज़ोर कर देंगे.
सरकारी तंत्र ने आतंकवाद-निरोधी, राजद्रोह और राष्ट्रीय सुरक्षा कानूनों सहित राजनीतिक रूप से प्रेरित मामलों में मानवाधिकार रक्षकों, शांतिपूर्ण प्रदर्शनकारियों और धार्मिक अल्पसंख्यकों को गिरफ्तार किया है. इस बात के सबूत हैं कि आतंकवाद के आरोप में जेल में बंद कई कार्यकर्ताओं के फोन नंबर लीक हुई पेगासस सूची में हैं. कुछ मामलों में उनके वकील, रिश्तेदारों और दोस्तों के भी फोन नंबर सूची में हैं.
अंतर्राष्ट्रीय मानवाधिकार कानून निजता के अधिकार को प्रतिष्ठापित करता है और इस अधिकार के मनमाने या गैरकानूनी अतिक्रमण पर रोक लगाता है. भारतीय सुप्रीम कोर्ट ने भी यह कहा है कि निजता पर प्रतिबंध की अनुमति केवल तभी दी जा सकती हैं जब वे वैध कानूनी उद्देश्य प्राप्त करने के लिए आवश्यक और आनुपातिक हों, और ऐसा करना कानून सम्मत हो. समूहों ने कहा कि निगरानी के लिए पेगासस जैसे स्पाइवेयर का असंगत, अवैध या मनमाना इस्तेमाल निजता के अधिकार का उल्लंघन करता है, अभिव्यक्ति की स्वतंत्रता और सभा करने के अधिकार को कमजोर करता है और व्यक्तिगत सुरक्षा एवं जीवन को खतरे में डालता है.
पेगासस स्पाइवेयर से संबंधित सुप्रीम कोर्ट में दायर कई याचिकाओं पर सुनवाई के दौरान सरकार ने तर्क दिया है कि राष्ट्रीय सुरक्षा से जुड़े इन मामलों का सार्वजनिक रूप से खुलासा नहीं किया जा सकता है. इसके बजाय, संबंधित विवरण सरकार द्वारा नियुक्त विशेषज्ञ समिति को प्रस्तुत किए जाएंगे.
समूहों ने कहा कि सरकार द्वारा नियुक्त समिति स्वतंत्र जांच का विकल्प नहीं है. अंतर्राष्ट्रीय कानून के तहत, भारत का यह दायित्व है कि अधिकारों के उल्लंघन के शिकार लोगों के लिए प्रभावी उपाय सुनिश्चित करे. आतंकवाद-निरोध और मानवाधिकार पर संयुक्त राष्ट्र के विशेष दूत ने भी कहा है कि उपचारात्मक निकायों की “सभी प्रासंगिक सूचनाओं तक पूर्ण और निर्बाध पहुंच होनी चाहिए”, उनके पास “जांच के लिए आवश्यक संसाधन और विशेषज्ञता” होनी चाहिए, और उन्हें “बाध्यकारी आदेश जारी करने में समर्थ होना चाहिए.”
समूहों ने कहा कि भारत सरकार के इस दावे का कोई ठोस आधार नहीं है कि उसके पास अनधिकृत निगरानी रोकने हेतु पर्याप्त सुरक्षा उपाय हैं. भारत में, 1885 के टेलीग्राफ अधिनियम के साथ-साथ 2000 के सूचना प्रौद्योगिकी अधिनियम के तहत निगरानी की कानूनी व्यवस्था है. इन कानूनों के तहत, जिन्हें भारतीय अदालतों में चुनौती दी गई है, कार्यपालिका के पास निगरानी की अनियंत्रित और अत्यंत व्यापक शक्तियां हैं जो किसी भी सार्थक सुरक्षा उपायों से रहित हैं, जिन्हें किसी न्यायिक अनुमति की जरुरत नहीं या जिनका स्वतंत्र निरीक्षण नहीं किया जा सकता.
हालांकि सुप्रीम कोर्ट ने दो बार, 1997 और 2017 में, कहा कि बहुत जरुरी होने और अन्य कोई विकल्प मौजूद नहीं होने पर ही निगरानी की जा सकती है, लेकिन स्वतंत्र निरीक्षण और प्रभावी रिपोर्टिंग तंत्र के अभाव के कारण जवाबदेही की कमी सामने आती है.
सरकारी एजेंसियों को अस्पष्ट और व्यापक आधार पर छूट प्रदान करने वाला प्रस्तावित व्यक्तिगत डेटा संरक्षण कानून राज्य की निगरानी शक्तियों को और बढ़ाएगा. व्यक्तिगत डेटा संरक्षण विधेयक के वर्तमान मसौदे में संशोधन किया जाना चाहिए ताकि सरकार की विवेकाधीन शक्तियों को स्पष्ट रूप से सीमित किया जा सके, और अलग-अलग मामलों में डेटा तक पहुंच और निगरानी के लिए पूर्व न्यायिक अनुमति को अनिवार्य किया जा सके.
समूहों ने कहा कि निजता के अधिकार पर सुप्रीम कोर्ट के फैसले के चार साल बाद, पेगासस खुलासे को भारत में निजता के अधिकार को सार्थक रूप से पहचानने और उसके संरक्षण की तत्काल आवश्यकता के लिए चेतावनी के रूप में देखा जाना चाहिए. सरकार को चाहिए कि निगरानी संबंधी ऐसे सुधार करे जो स्वतंत्र, न्यायिक निरीक्षण सुनिश्चित करते हों, और न्यायिक राहत पहुंचाते हों, साथ ही साथ लोगों के अधिकारों का सम्मान करने वाला डेटा संरक्षण सुरक्षा तंत्र मुहैया करते हों.